Mr.Q將在接下來的三篇文章中,給大家來系統的聊聊門禁系統中的通訊協定怎樣影響門禁系統的安全性的。
本文為第一部分,在開始介紹通訊協定是如何影響門禁系統安全性之前,我們先瞭解一下影響門禁系統的安全性有哪些環節?
門禁系統英文名稱Physical Access Control System(縮寫為PACS,物理門禁控制系統,以下統稱“門禁系統”),也就是使用各類憑證(如人臉辨識、指紋、手機、門禁卡等)開門的系統。門禁系統裡邊有各式各樣的構成部分,這是一個典型的結構圖:
『門禁系統的工作原理 』
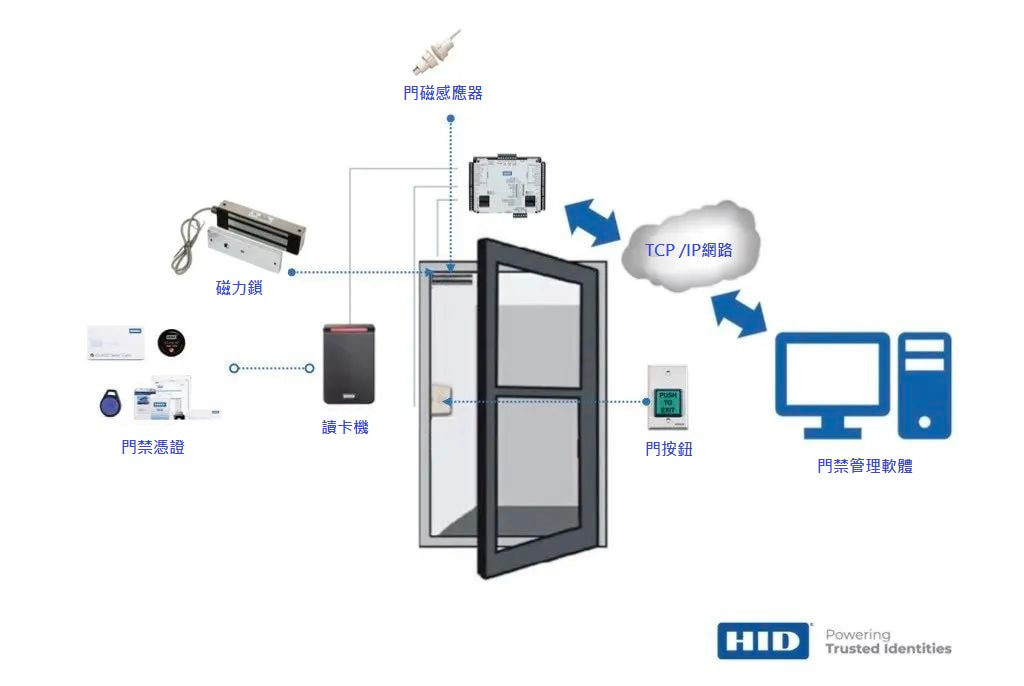
圖1 門禁系統示意圖
一個典型的門禁系統的前端設備是由:門禁憑證(包括門禁卡、指紋識別、移動APP等)、讀卡機、電控鎖、出門按鈕(單側門)、門磁感應器等組成。這些前端設備都是通過電線電纜連線到門禁控制器。門禁控制器的後端是人機交互的介面,也就是門禁的管理軟體,通常的情況下是通過網路的方式來連接的,在較早的門禁控制器也有通過其他的例如RS-485或串口的方式來連接。
簡單的介紹一下門禁的工作過程
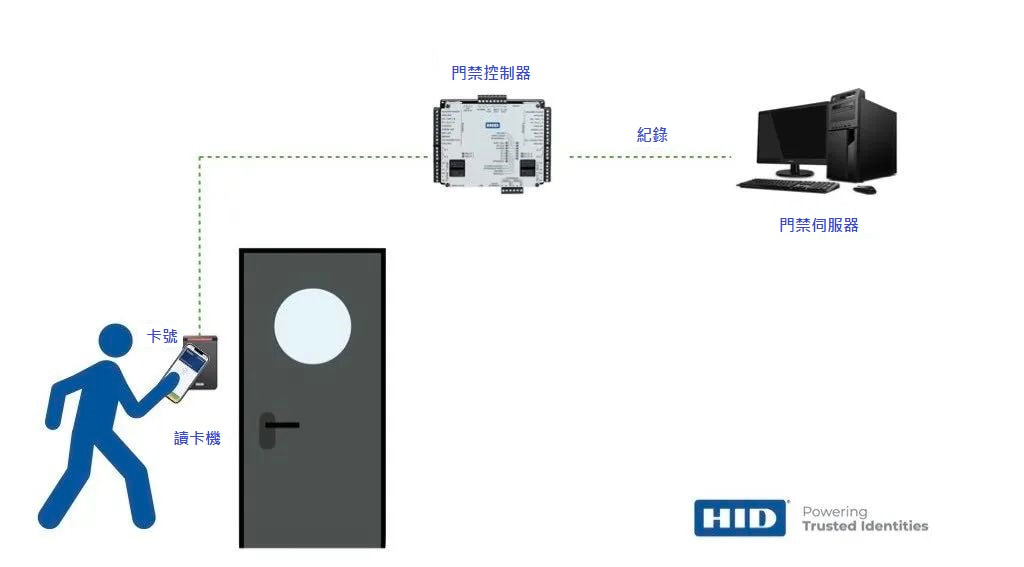
圖2 門禁工作示意圖
當有人刷卡的時候,卡號被送到門禁控制器。門禁控制器會查詢這個卡號有沒有許可權,如果有許可權的話——開門,並且把刷卡的記錄透過網路送給伺服器做顯示和儲存,如果沒有許可權,那麼就會拒絕這次刷卡的情況並將資訊的上傳。
『 門禁系統安全性的影響因素 』
整個門禁系統的工作過程非常的簡單,如果我們要選擇一個安全的門禁系統,有哪些影響因素呢?
我們從下面的這個架構圖開始說起
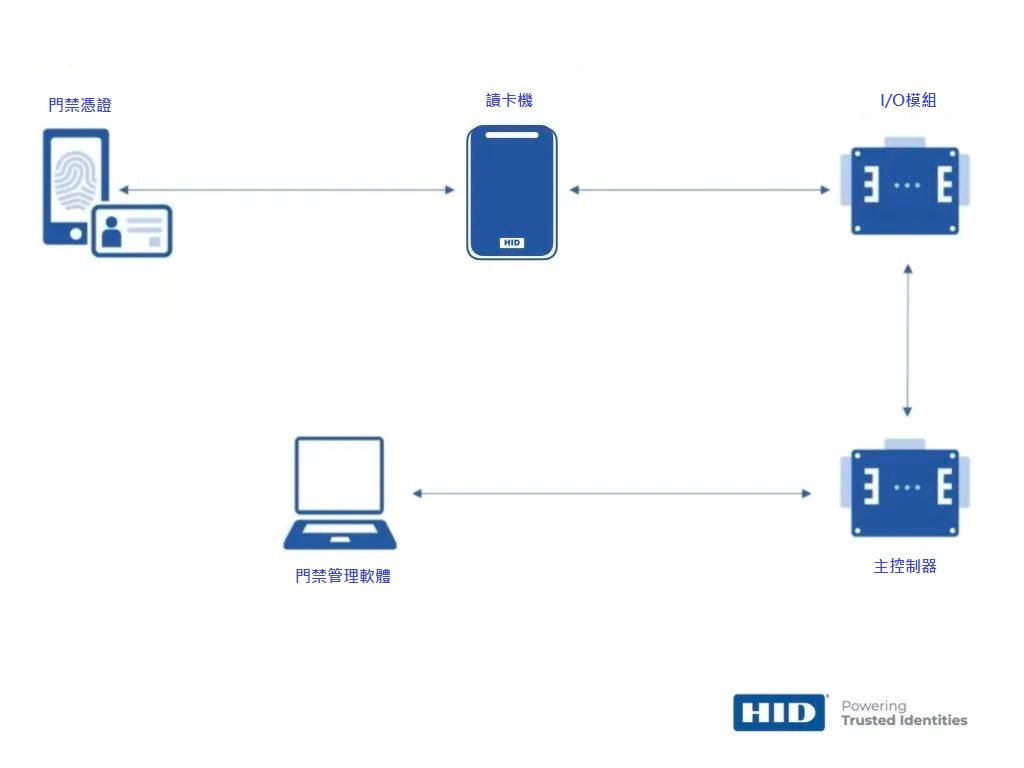
圖3 門禁系統構架圖
門禁系統工作過程中,前端使用門禁憑證刷卡,然後讀卡機讀到卡片之後把資訊傳給就地控制器,就地控制器把資訊上傳到主控制器(*部分系統或整合就地控制器於主控制器上),主控制器在將資訊處理後,一部分是執行開門,一部分是將資訊傳遞給管理軟體。
這裡的每一個環節都是有安全的風險的!
圖4 門禁系統風險示意
舉例來說:
如果門禁卡片的安全性不夠高,就可能面臨卡片被複製的風險;
讀卡器到就地控制器之間是通過電纜傳遞資訊,讀卡資訊有可能遭到竊取,會遭到重放攻擊;
就地控制器和主控制器之間傳遞的信號,包括上傳的讀卡資訊和下達的控制信號被駭客控制的話,就有可能會發送虛假或被篡改的的控制開門信號;主控制器和管理軟體之間是網線連接,網路資訊是有可能被竊取篡改,用假的主機的方式來控制主控制器。這些威脅在現在的門禁系統都有對應的安全解決方案(如下圖):
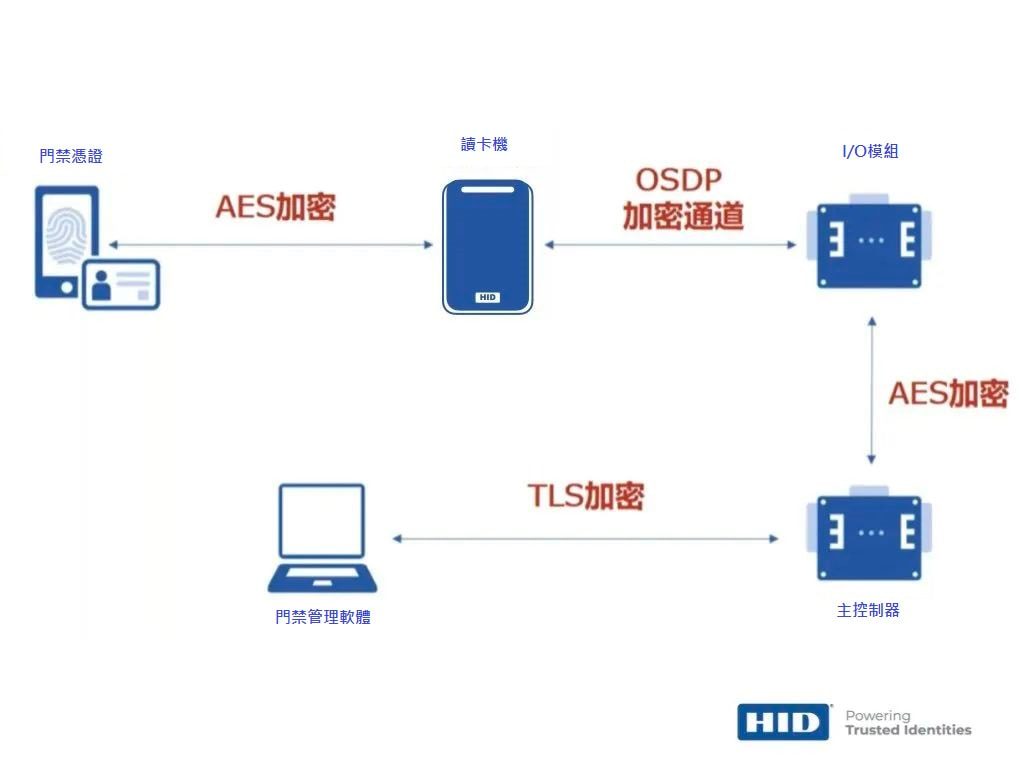
圖5 門禁安全應對方案
- 使用加密的高安全性的卡片來防止複製
- 用OSDP加密的讀卡機通道來防止讀卡機上傳資訊的重放攻擊
- 在主控和就地控制器之間通過AES加密的方式來提高資訊傳遞的安全性
- 網路部分,用TLS加密的方式來防止駭客截取資訊和虛假的控制
威脅無處不在,只有端到端的每一個環節都提高了安全性整個門禁系統才是可靠的。關於門禁系統安全性影響因素就介紹到這裡
在下一章中,我們來瞭解一下開放式設備監控協定OSDP和傳統的各種通訊協定之間有什麼差別。
下節預告:《OSDP與傳統通訊協定的對比》