近期鬧得沸沸揚揚的 PHP 重大資安漏洞,分別為 CVE-2026-109618 和 CVE-2026-109619,又稱為 PHP2Shell。
這次問題出在 PHP 軟體本身的程式設計缺陷,讓駭客有漏洞可鑽。在特定條件下,駭客甚至不需要帳號密碼,就能從遠端執行任意程式碼,也就是所謂的遠端程式碼執行 RCE。
一旦成功入侵伺服器,駭客就可能竊取客戶個資、公司營業資料、API 金鑰及系統帳密,甚至修改平台資料,或在伺服器植入惡意程式,長期潛伏並持續竊取有價值的資訊。
PHP 是什麼?
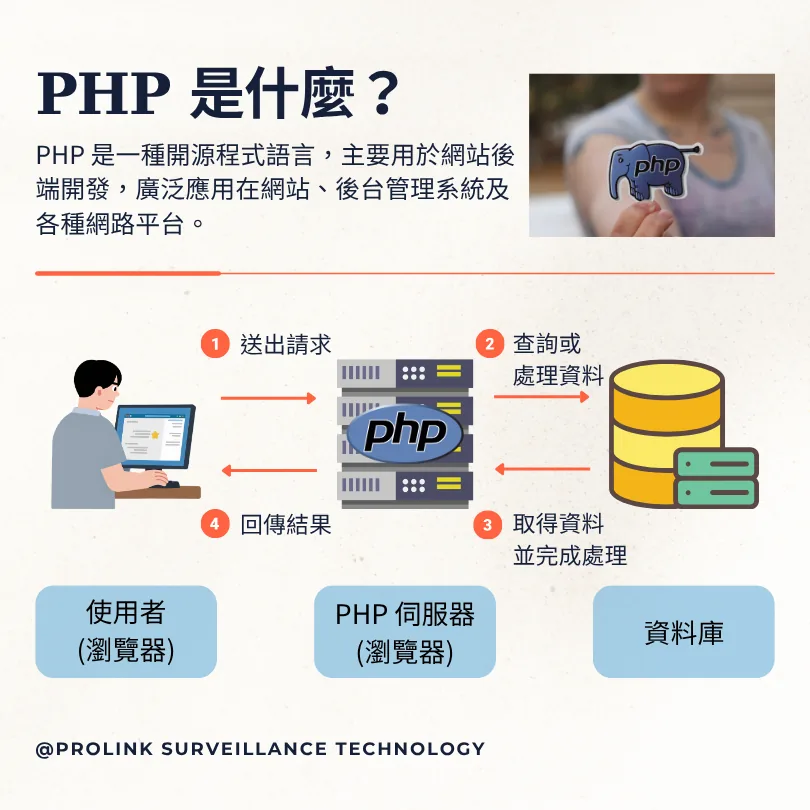
PHP 是一種開源程式語言,主要用於網站後端開發,廣泛應用在網站、後台管理系統及各種網路平台。
PHP 跑在伺服器上,負責處理使用者送來的資料、查詢資料庫、判斷存取權限,再把處理結果回傳給瀏覽器。使用者看到的是網頁內容,不會直接看到背後執行的 PHP 程式碼。
監控攝影機和 AI 影像辨識也會受到影響嗎?
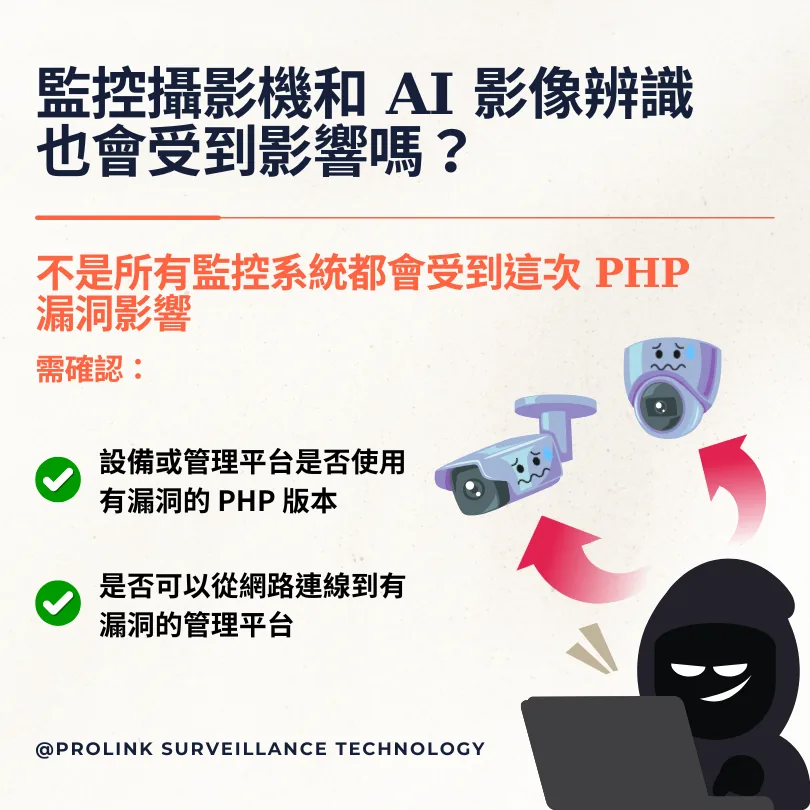
不是所有監控系統都會受到這次 PHP 漏洞影響,主要還是看設備或管理平台有沒有使用存在漏洞的 PHP 版本。
如果管理平台剛好使用了有漏洞的 PHP 版本,而且可以從網路連線到這個平台,駭客就可能不需要帳號密碼,直接從遠端執行惡意程式碼,甚至入侵系統。
那麼,這次 Vaidio 和 AXIS 有沒有受到影響?我們來看看原廠怎麼說。
Vaidio AI 影像辨識如何修補 PHP2Shell 漏洞?不必升級整套系統!
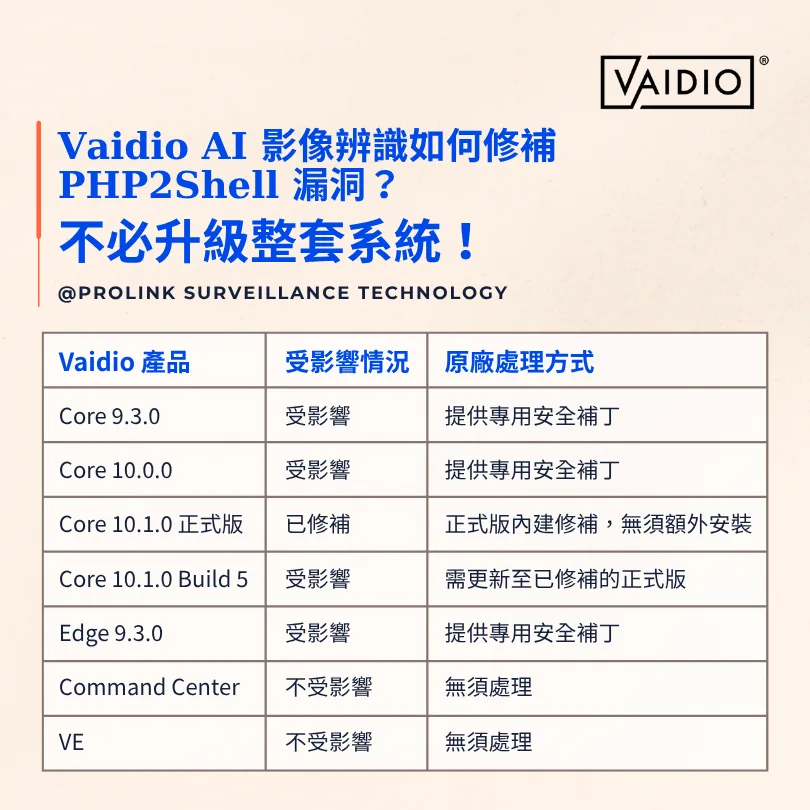
Vaidio 針對這次受到 PHP2Shell 漏洞影響的產品,已經提供對應版本的安全補丁。
如果公司目前使用的是 Core 9.3.0,就不需要為了修補這次漏洞,特地將整套系統升級到 10.0.0,直接安裝原廠提供的補丁就可以了。
那修補時,會不會影響原本的影像辨識功能呢?
這次部分版本只需要短暫重新啟動相關服務。像 Edge 9.3.0 的車牌辨識功能可以持續運作,但管理介面及即時事件連線會短暫中斷,之後會自動重新連線。
另外,補丁安裝完成後,還是要確認有沒有成功更新。Core 9.3.0、10.0.0 及 Edge 9.3.0 如果重新建立或升級 Docker 容器,原本的補丁會消失,需要重新安裝。Core 10.1.0 正式版則已經包含修補,不需要再安裝一次。
AXIS 確認不受 PHP 漏洞影響,完整資安防護機制一次看!
針對 2026 年 10 月公布的 PHP 重大資安漏洞,已在 Security Advisories 資安公告中說明,經過產品安全評估,確認 AXIS Camera Station 5、AXIS Camera Station Pro 及 AXIS OS 均不受影響,客戶無須針對此次漏洞採取額外措施。
監控攝影機不再是能監控就好!它也可能成為資安破口
IP Camera 這類監控設備通常安裝在高處,只要沒有故障,可能好幾年都不會有人去動它。
但硬體可以使用很多年,不代表資安就沒有問題。尤其當原廠停止提供韌體更新,設備即使還能正常錄影,也可能因為新的安全漏洞而成為企業網路的破口。
這就像家裡的濾水器,濾心一直沒有更換,水看起來還是乾淨的,但裡面可能早已累積不少雜質。長期喝下來,反而可能影響健康。
從設計階段就開始重視資安
在軟體開發階段,AXIS 就依照符合 ISO/IEC 27001 標準的 ISMS 資訊安全管理系統,以及 AXIS 自己的安全開發模式 ASDM,將資安檢查納入開發流程,減少 AXIS OS 作業系統及影像管理軟體的安全漏洞。
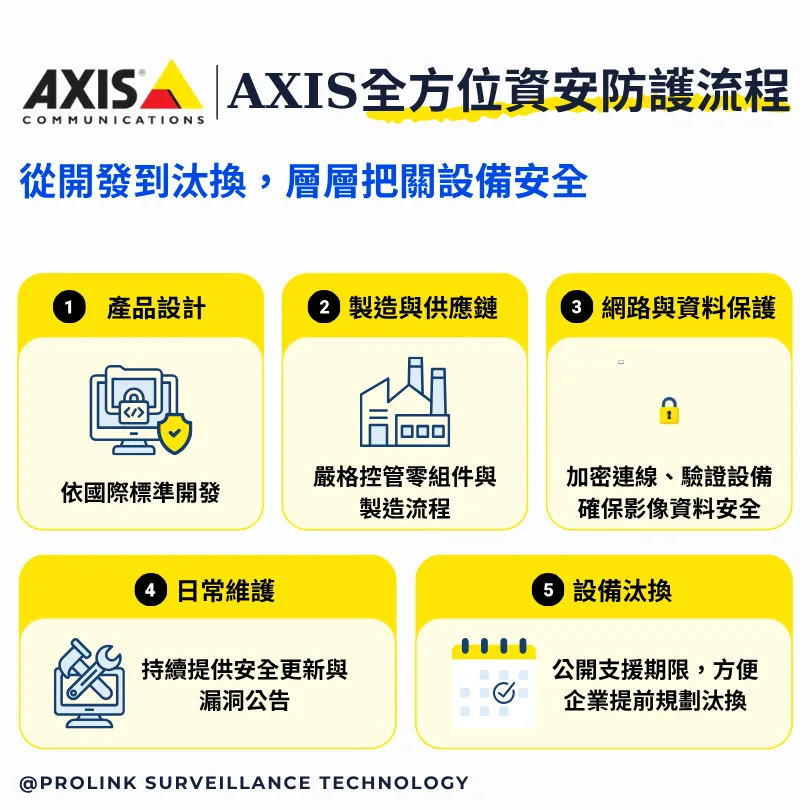
▌嚴格的供應鏈控管
為了防止設備中的零組件遭到竄改或執行未授權軟體,AXIS 從攝影機的零組件採購到製造過程都嚴格控管。
設備內建的 AXIS Edge Vault 硬體安全平台,則負責保護攝影機的數位身分、加密金鑰及系統完整性,並結合多項安全機制:
- Secure Boot: 攝影機開機時,確認只載入經過驗證的原廠 AXIS OS。
- Signed OS: 利用數位簽章驗證作業系統是否來自 AXIS 原廠,以及有沒有遭到修改。
- Axis Device ID: 每台設備具有原廠預先配置的唯一數位憑證,安全儲存在 AXIS Edge Vault 的金鑰儲存區中,用來驗證設備身分。
▌連接網路後的資料保護
企業的管理人員可以從電腦查看即時影像、調整攝影機設定,或下載錄影資料。為了防止資料遭到竊取或未授權存取,AXIS 提供多種網路安全技術:
- HTTPS: 加密攝影機與管理端之間的通訊,防止資料在傳輸過程中遭到竊取。
- IEEE 802.1X: 驗證設備是否有權限連接企業網路。
- MACsec: 加密網路傳輸資料,防止資料遭到竊聽或竄改。
- Signed Video: 驗證錄影影像的來源與完整性。
另外,AXIS 也提供Hardening Guidelines強化指南,完整的資安設定與管理指引,幫助企業建立標準化的設備資安管理流程。
▌日常維護
AXIS 會持續發布 AXIS OS 安全更新及 CVE 漏洞公告,企業也可以訂閱 Security Notifications 資安通知,掌握最新資安資訊。若有大量攝影機需要管理,也能使用 AXIS Device Manager 統一查看設備狀態、更新韌體及調整安全設定。
▌設備汰換的明確資訊
設備到了使用年限,AXIS 也會公開軟體支援終止資訊,讓企業提前安排設備汰換,避免持續使用已停止安全維護的產品。
原廠有資安防護,企業還需要做什麼才能保障自身安全?
慎選品牌只是第一道防線,企業平常的管理也很重要。監控攝影機、NVR、VMS、AI 管理平台及門禁設備,其實都屬於企業的 IT 資產,安裝完成後不能就放著不管。
參考美國 NIST 資安框架,企業可以從以下 5 個步驟做起:
1. 定期盤點設備
確認公司目前使用哪些監控及門禁設備,記錄型號、軟體版本及原廠支援期限,找出已停止更新或存在資安漏洞的設備。
2. 避免設備直接暴露在網路上
攝影機、NVR 及門禁系統的管理介面,盡量不要直接開放外部網路存取。可使用 VPN、防火牆及獨立網段,限制連線來源。
3. 管理帳號與存取權限
更換預設密碼、設定高強度密碼,且依照工作需求分配操作權限,避免所有人共用管理員帳號。
4. 定期更新韌體與軟體
留意原廠發布的資安公告,確認設備是否受到資安漏洞影響,並依照原廠建議安裝安全更新。已停止支援的設備,也應安排汰換。
5. 留意異常紀錄並做好備份
定期檢查異常登入、權限變更及設備操作紀錄,備份重要設定與資料,避免發生資安事件時無法追查或恢復系統。